El pasado 8 de octubre se realizó Compliance Fintech Lab 2026, un encuentro organizado por María Josefina Orozco de Todocompliance.com, y Marcela Aizcorbe de M&M Consultores Compliance, que reunió a referentes de los sectores de compliance, fintech, banca y activos virtuales, junto a reguladores, para compartir experiencias y analizar los desafíos de la industria.
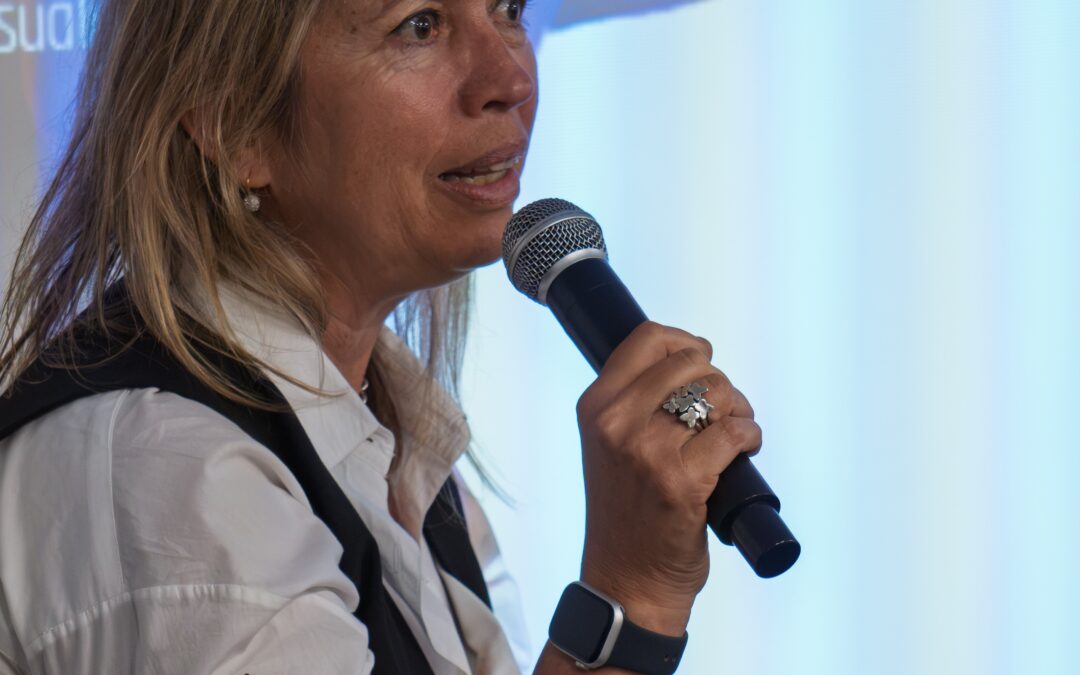
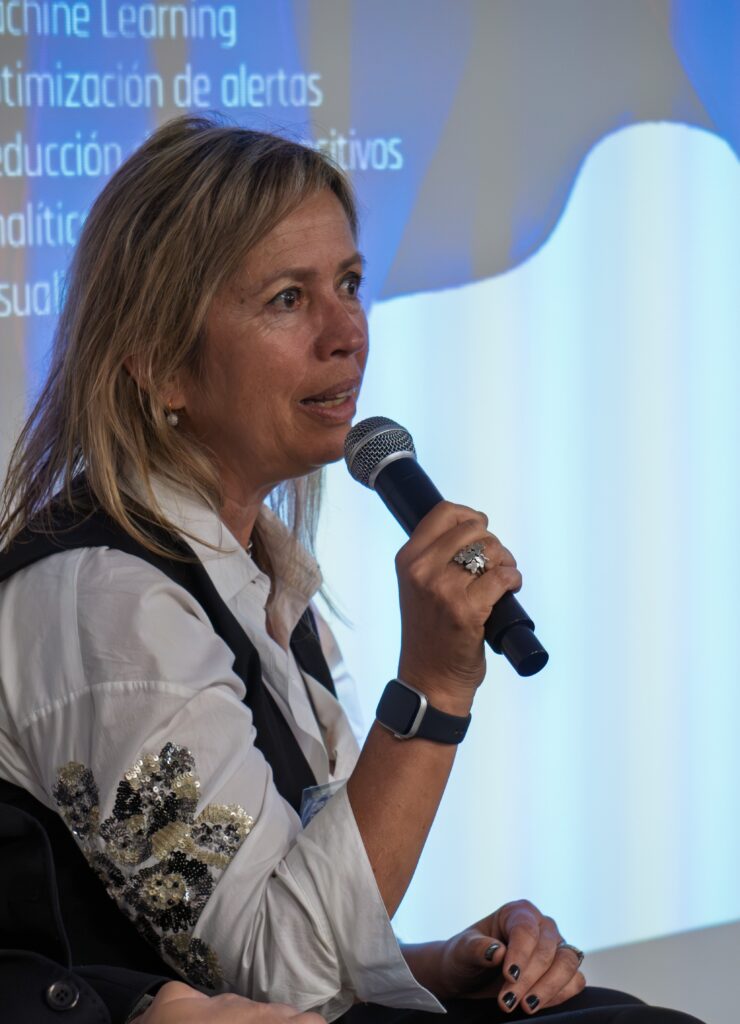
En el marco de este encuentro, conversamos con María Eugenia Acquaro, en su carácter de Accounts Management Director LATAM en NOTO 360 Fraud & Compliance, donde acompaña a instituciones financieras y fintechs del Cono Sur en la prevención del fraude y el lavado de activos. Con más de 20 años de experiencia en prevención de delitos financieros, desarrollada en organizaciones como HSBC UK, Corpbanca New York, dLocal y Canaria, Eugenia participó como panelista del Panel IV: Sistemas de Monitoreo de Compliance Fintech Lab 2026. Por suparte, NOTO 360 Fraud & Compliance nos acompañó como sponsor de esta primera edición, reafirmando su compromiso con el intercambio de conocimientos y experiencias en torno a la tecnología, la prevención del fraude y la gestión del riesgo financiero.
1. Del monitoreo a la acción: cómo construir un monitoreo que proteja.
Eugenia, en una sola frase ¿qué distingue a un sistema de monitoreo que protege a una organización de uno que solo genera alertas?
El que protege a la empresa toma decisiones con contexto, en tiempo y forma. Una alerta sin contexto no protege: solo traslada el problema al analista.
A la mayoría de los equipos de cumplimiento no les faltan alertas: les falta tiempo para revisar las que importan. ¿De dónde proviene realmente el ruido?
El ruido proviene de umbrales estáticos aplicados a todas las transacciones, productos y clientes por igual; plantillas de reglas que no están diseñadas para los riesgos del cliente; alertas sin contexto del cliente; datos de fraude y de PLA/FT/FP separados.
2. Fraude y lavado de activos: una mirada integral frente a los pagos inmediatos.
Los pagos ya son inmediatos: QR interoperable, billeteras virtuales, transferencias que se acreditan en segundos. ¿Qué ocurre con un esquema de monitoreo pensado para la revisión posterior cuando el dinero se mueve a esa velocidad?
El mundo financiero ya es instantáneo. La prevención del fraude y lavado de dinero debe operar a la misma velocidad, decisiones en menos de 100 ms en picos de demanda, sin límites de TPS. Cualquier otro escenario implica revisar las pérdidas que ya ocurrieron.
Las cuentas mula se ubican justo donde se cruzan el fraude y el lavado de activos. ¿Por qué tantas organizaciones siguen gestionando la prevención del fraude y la PLA/FT/FP con equipos, herramientas y datos separados, y cuánto les cuesta?
La separación es histórica: regulación, presupuestos y proveedores distintos. El delincuente no la respeta. Una cuenta mula es un problema de fraude a la entrada y un problema de lavado a la salida. El costo son licencias de software e integraciones duplicadas, dos visiones del mismo cliente y puntos ciegos entre equipos. Una sola plataforma para fraude y PLA/FT/FP.
¿Reglas o modelos? Este ha sido uno de los ejes de su panel «Sistemas de Monitoreo» en el Compliance Fintech Lab 2026 que tuvo lugar el pasado jueves 8 de octubre. ¿Cuál es su postura?
Plantear reglas versus modelos es una falsa opción. Las reglas cubren tipologías conocidas y son totalmente explicables; los modelos encuentran patrones que nadie escribió todavía. Hacen falta ambos, y hay que medir ambos. La clave es la flexibilidad, con múltiples filtros y medición constante.
3. Menos falsos positivos, mejores decisiones: el valor de los datos y el diseño.
La reducción de falsos positivos suele presentarse como un problema tecnológico. ¿Qué parte es, en realidad, un problema de datos y diseño?
Es ambos. Si no se define cómo se ve el fraude en el propio negocio, ninguna herramienta puede encontrarlo. Primero diagnosticar, después construir. Entender el producto, mapear la exposición, evaluar el impacto y definir las tipologías. Usar una herramienta con Open Data Mapping que permite traer los datos propios sin un esquema fijo y que permita agregar contexto sin que esto sea una migración.
Cuando aparece una tipología nueva, por ejemplo, un esquema de estafa que se propaga a través de billeteras virtuales, ¿cuánto debería tardar una organización en responder y qué suele frenarla?
En la misma semana, no en la próxima ventana de despliegue de IT. Depender de IT para cambiar una regla, no tener una forma segura de probar y el miedo a perjudicar a los buenos clientes son los peores enemigos.
4. Automatización e IA en compliance: eficiencia, trazabilidad y control.
Los reguladores ya no preguntan solo qué se detectó, sino por qué se tomó cada decisión. ¿Cómo debería abordar un oficial de cumplimiento la trazabilidad y la explicabilidad al incorporar automatización o IA?
Toda decisión automatizada tiene que poder reconstruirse: qué datos, qué regla o modelo, qué versión, quién la cambió y cuándo. Lo que no se puede explicar, no se puede defender.
La IA está presente en todas las conversaciones de compliance. ¿Dónde aporta valor real hoy y en qué puntos el oficial de cumplimiento debe conservar el control?
La IA debe aumentar la precisión y la productividad sin reemplazar el criterio experto. La IA debe absorber pasos repetitivos de investigación, reunir el contexto de un caso, sugerir mejoras a las reglas. El apetito de riesgo, el nivel de confianza dentro del cual un agente puede actuar y toda decisión que lo supere.
Los sujetos obligados en Argentina van desde grandes bancos hasta ALyC, mutuales y cooperativas. ¿Puede una entidad más pequeña operar, de forma realista, con el mismo estándar que un banco?
Sí. El estándar regulatorio no depende del tamaño, así que el acceso a las herramientas tampoco debería. El approach es empezar por la exposición que más duele y sumar el resto cuando la organización esté lista, sin otro proyecto de IT. Esto implica una plataforma modular donde cada módulo puede aplicarse por separado y con modelo SaaS donde el precio crece con el uso, que se implementa en semanas.
5. NOTO: experiencia, tecnología y una nueva mirada sobre el riesgo financiero.
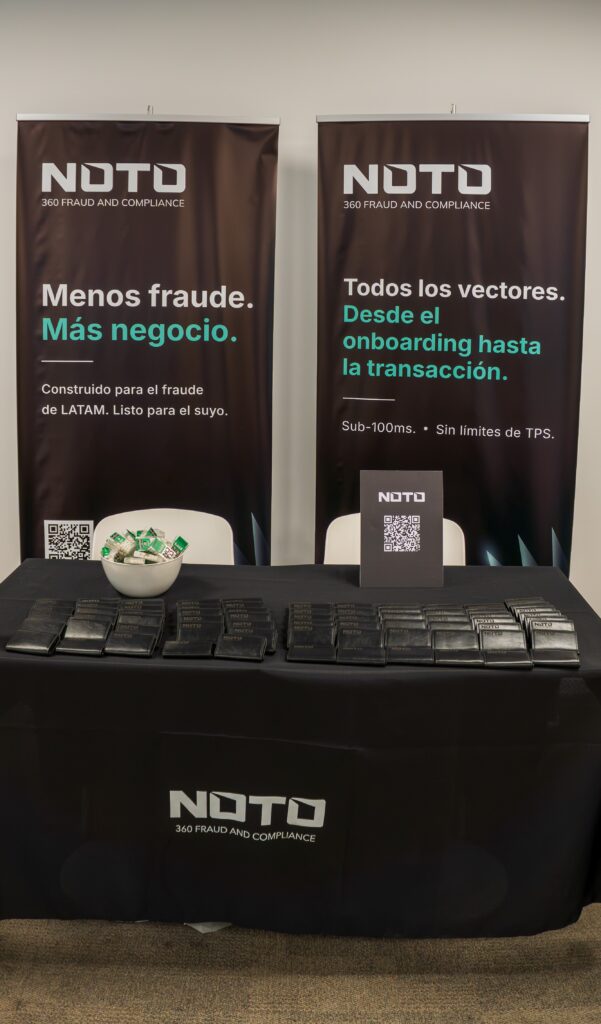 Para buena parte de la comunidad de compliance local, NOTO 360 puede ser un nombre nuevo. ¿Cuál es su historia y por qué se mantuvo fuera del foco durante tanto tiempo?
NOTO fue construida por especialistas en fraude, los fundadores dirigieron las áreas de riesgo y fraude en Paysafe, Crypto.com, Groupon, Intralot y Rakuten, y construyeron la herramienta que necesitaban. Registrada en 2015, primer cliente en producción en 2017, deliberadamente en modo stealth hasta el lanzamiento pleno al mercado en 2021, expansión a LATAM en 2023. Más de 65.000 millones de transacciones analizadas por año, más de 100 clientes en todo el mundo, 99,99% de disponibilidad, reconocida como Market Disruptor en el Chartis Financial Crime and Compliance 50 (2026).
Mirando hacia adelante, en Argentina y en la región: ¿qué cambio en las prácticas de monitoreo le gustaría ver en los próximos dos años?
Quisiera ver una visión de riesgo de crimen financiero integral que combine fraude y lavado de dinero, monitoreo en tiempo real, reglas y modelos relevantes a la empresas y no enlatadas, habilidad de reaccionar rápidamente ante nuevas tipologías de riesgo, uso de AI para ayudar a los analistas no reemplazarlos, métricas de éxito reales. Que las empresas vean nuestros equipos como un enabler de negocio más que un centro de costo.
Desde Todocompliance.com, agradecemos a María Eugenia Acquaro y a NOTO 360 Fraud & Compliance por acompañarnos como sponsor de Compliance Fintech Lab 2026 por compartir su experiencia y visión sobre los desafíos actuales y futuros del monitoreo, la prevención del fraude y el lavado de activos.